
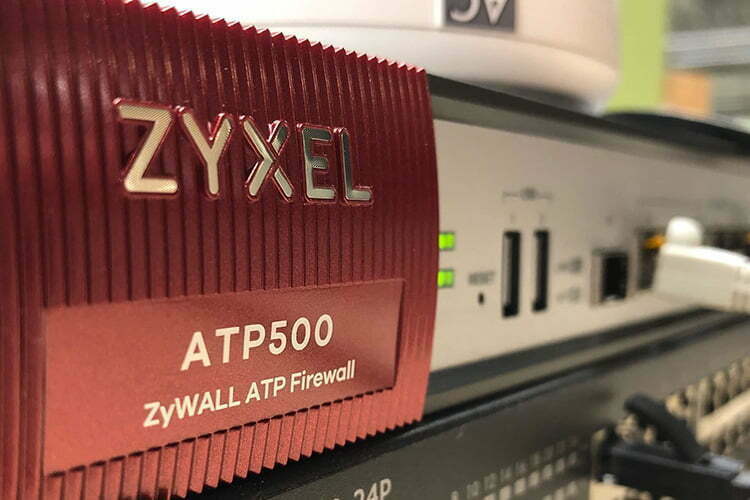
Zyxel опубликовала рекомендации по безопасности для четырёх уязвимостей в брандмауэрах, контроллерах точек доступа и самих точках доступа. Ими оказались CVE-2022-0734, CVE-2022-26531, CVE-2022-26532 и CVE-2022-0910. Об уязвимостях сообщили независимые исследователи безопасности.
Разберём, что именно затронуто, чем это опасно и как проверить свои устройства.
Список уязвимостей
CVE-2022-0734 — межсайтовый скриптинг в программе CGI некоторых версий брандмауэра. Злоумышленник может внедрить код, который выполнится в браузере администратора, и получить доступ к сессии.
CVE-2022-0910 — выполнение произвольных команд на устройстве. Ошибки такого класса особенно опасны: они дают полный контроль над оборудованием.
CVE-2022-26531 и CVE-2022-26532 — проблемы с управлением доступом и обработкой данных в контроллерах AP и точках доступа. Точный список затронутых версий смотрите в бюллетене Zyxel.
# узнать версию прошивки брандмауэра (веб-интерфейс или CLI)
# на устройстве:
# show version
# или через SSH
ssh admin@192.168.1.1 "show version" 2>/dev/null | head -10
Какие устройства затронуты
В бюллетенях перечислены модели и версии прошивки. Как правило, затронуты модели среднего и нижнего сегмента, которые часто стоят в небольших офисах и дома. Обновления уже выпущены.
# определить модель и версию через CLI
ssh admin@router.example.local <<'EOF'
show version
show firmware
EOF
Проверьте не только брандмауэр, но и все контроллеры AP: они управляют точками доступа и могут стать точкой входа.
Чем опасен XSS на устройстве
Если администратор переходит по вредоносной ссылке в панели, злоумышленник может изменить настройки, создать пользователя или перенаправить трафик. Для интернет-доступной панели риск выше.
# проверить, доступна ли панель извне
# с внешнего хоста (только для своего устройства!)
nc -zv -w 3 your.public.ip 443 2>/dev/null
# или посмотреть правила на самом роутере
# show ip access-list
Чем опасно выполнение команд
Полноправный доступ к устройству означает: перехват трафика, DNS-подмену, доступ к внутренней сети, превращение устройства в часть ботнета. Это одна из самых серьёзных категорий уязвимостей сетевого оборудования.
# проверить подозрительные изменения настройки
# сравнить конфигурацию с резервной копией
show running-config > current.txt
diff backup.txt current.txt
Что делать в первую очередь
- Найдите модель и версию прошивки.
- Скачайте обновление с сайта Zyxel.
- Сделайте резервную копию конфигурации.
- Установите обновление.
- Проверьте, не появились ли новые учётные записи.
- Смените пароли администратора.
- Ограничьте доступ к панели управления.
# резервная копия конфигурации (веб-интерфейс)
# Maintenance -> Configuration -> Backup
# и храните её вне устройства
Если обновление недоступно
Иногда вендор выпускает патч позже или для старых моделей не выходит обновление. Временные меры: закрыть доступ к панели из интернета, ограничить управление по VLAN и включить журналы.
# закрыть доступ к панели
# в веб-интерфейсе: Management -> Syslog/Access, ограничить по IP
# или через ACL на уровне устройств
# show access-list
Но временное ограничение не заменяет патч: уязвимость остаётся в прошивке.
Мониторинг после обновления
Проверьте, что после обновления сохранены правила, VPN и доступы. Устройства после апгрейда иногда сбрасывают часть настроек.
# после обновления
show running-config > after.txt
diff current.txt after.txt
# проверить журналы
# show log
# и активные подключения
show connections
Настройте отправку логов на внешний сервер: локальные журналы легко стереть после компрометации.
Общие правила для сетевого оборудования
- Не открывайте панели управления в интернет.
- Используйте отдельный VLAN для управления.
- Меняйте заводские пароли сразу после установки.
- Включайте журналы и отправляйте их наружу.
- Проверяйте обновления вендора ежемесячно.
- Делайте резервные копии конфигурации.
# напоминание о проверке обновлений
# включите уведомления на сайте вендора или подпишитесь на рассылку
# проверяйте версии вручную
show version
Как читать бюллетень безопасности
В бюллетене указаны модель, версия, CVE и вектор атаки. Оцените: доступна ли панель из интернета, требуется ли аутентификация, возможно ли выполнение кода. От этого зависит срочность.
# оценить доступность панели
# с внешнего узла только для своего IP
nmap -Pn -p 443,80,22 your.public.ip 2>/dev/null
# на роутере
# show running-config | include access
Если управление открыто в интернет, обновляйтесь в тот же день. Если только в локальной сети — риск ниже, но остаётся вектор через заражённый ПК внутри.
Порядок обновления прошивки
- Сделайте резервную копию конфигурации.
- Проверьте, что есть выход в интернет при обновлении (некоторые устройства требуют это).
- Не отключайте питание в процессе.
- После обновления проверьте правила, VPN и доступы.
- Смените пароль администратора.
# после обновления сверьте конфигурацию
show running-config > after.txt
diff before.txt after.txt
# проверить журнал
show log | tail -30
Замена устройства
Если поддержка прекращена, а модель устарела, лучше заменить брандмауэр, чем годами обходить уязвимости временными мерами. Проверьте, выходит ли прошивка и как давно последний релиз.
# дата последней прошивки — в веб-интерфейсе или CLI
show version
# сравнить с последней на сайте вендора
Итог
Zyxel закрыла четыре уязвимости, включая XSS и выполнение команд. Проверьте модели и версии прошивки, установите обновление, смените пароли и ограничьте доступ к панели. Если обновление не вышло, закройте панель от интернета и включите журналы, но планируйте замену устройства.